可信计算技术筑牢关键信息基础设施供应链安全防线——以信息安全设备制造为视角
随着信息化与工业化的深度融合,关键信息基础设施(CII)已成为支撑经济社会运行的核心底座。电力、交通、金融、通信等领域的CII一旦遭遇供应链攻击,可能引发系统性风险。针对供应链的软硬件后门、固件篡改、恶意植入等威胁层出不穷,传统安全防护手段难以应对。可信计算技术作为主动免疫的防御体系,正逐步成为保障CII供应链安全的关键支撑,而信息安全设备制造业则是这一技术落地的重要环节。
一、关键信息基础设施供应链安全面临严峻挑战
CII供应链涉及芯片、固件、操作系统、中间件、应用软件及整机设备等多个层级,任何一个环节被恶意篡改都可能影响全局。例如,攻击者可在信息安全设备制造过程中植入硬件木马,或在固件中预留后门,使设备在投运后成为“特洛伊木马”。由于CII设备往往部署分散、生命周期长、更新困难,传统的补丁和杀毒手段难以根除供应链深层风险。全球化分工导致供应链链条长、参与方众多,溯源和验证异常困难。因此,必须从源头构建可验证、可度量、可控制的信任机制。
二、可信计算技术为供应链安全提供主动免疫
可信计算的核心思想是在计算设备中构建一个信任根,通过逐级度量与验证,确保从硬件到软件的每一次加载和运行都符合预期。其关键技术包括:可信平台模块(TPM/TCM)、可信软件基(TSB)、动态度量、远程证明等。在供应链安全场景中,可信计算可发挥以下作用:
- 硬件信任根固化:在信息安全设备制造阶段,将可信芯片(如TCM)焊接在主板,并烧录唯一的身份密钥和度量基准,防止后续替换或篡改。
- 固件与启动链度量:设备上电后,从可信根开始逐级度量BIOS、引导程序、操作系统内核,确保启动过程未被恶意代码侵入。任何异常均会触发告警并阻止启动。
- 运行时动态度量:对关键进程、配置文件、网络通信进行实时监控,结合可信策略判断行为是否合规,有效防御零日攻击和供应链投毒。
- 远程证明与合规校验:设备可向远程管理平台提交自身完整性报告,使CII运营者能够持续验证供应链各环节的信任状态,实现跨地域、跨系统的信任传递。
三、信息安全设备制造是可信计算落地的关键载体
信息安全设备(如防火墙、入侵检测系统、加密机、安全网关等)本身是CII的防护节点,其制造过程的安全可信直接关系到整体供应链的可信度。在设备制造中融入可信计算技术,需要关注以下环节:
- 设计阶段:采用可信架构设计,明确信任根位置、度量点、可信接口,并规避设计后门。
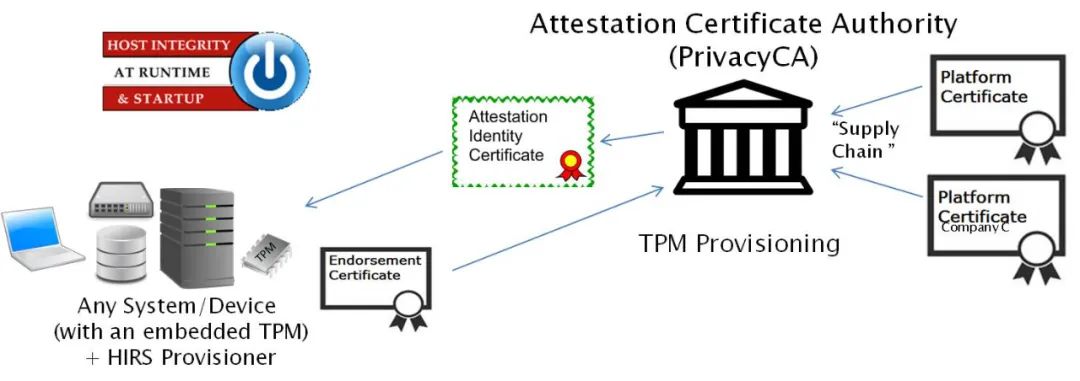
- 生产阶段:在可信芯片中注入厂商签名密钥,建立设备唯一标识;对固件和生产工具链进行审计与固化,防止生产环境被污染。
- 测试阶段:通过可信验证工具自动检查启动链和运行时环境的完整性,生成并归档可信报告。
- 交付与运维阶段:提供可信根证书和度量基准,便于用户进行远程证明;支持固件可信升级,升级包需签名并验证,防止降级攻击。
通过上述措施,信息安全设备制造能够从源头阻断恶意篡改,为CII供应链交付“干净、可信、可验证”的硬件平台。制造企业还可将可信计算能力作为产品差异化优势,推动形成可信生态。
四、推动可信计算在CII供应链中规模化应用的策略
- 标准先行:完善可信计算在CII供应链安全中的标准体系,统一可信芯片接口、度量规范、远程证明协议和测试方法,促进跨厂商互操作。
- 检测认证:建立针对信息安全设备的可信检测认证制度,要求入网设备必须提供完整性度量报告和远程证明能力,引导市场优胜劣汰。
- 产学研用协同:芯片厂商、设备制造商、CII运营者、科研机构联合攻关,解决性能开销、异构兼容、管理复杂等落地难题。
- 示范推广:在电力调度、金融交易、轨道交通等高安全等级场景开展可信计算试点,形成可复制的解决方案,逐步向全行业推广。
- 人才培养:加强可信计算与供应链安全交叉学科建设,培养既懂硬件制造又懂安全攻防的复合型人才。
关键信息基础设施供应链安全是国家安全的重要组成部分。可信计算技术通过构建从硬件到软件、从制造到运维的主动免疫体系,为CII供应链提供了全新的安全范式。信息安全设备制造业作为可信计算的物理载体,必须在设计、生产、测试、交付全流程贯彻可信理念,锻造自主可控、安全可信的硬件根基。只有多方合力、标准引领、生态共建,才能有效抵御供应链威胁,护航关键信息基础设施的长期稳定运行。
如若转载,请注明出处:http://www.sdmhqj.com/product/22.html
更新时间:2026-10-28 01:18:35